
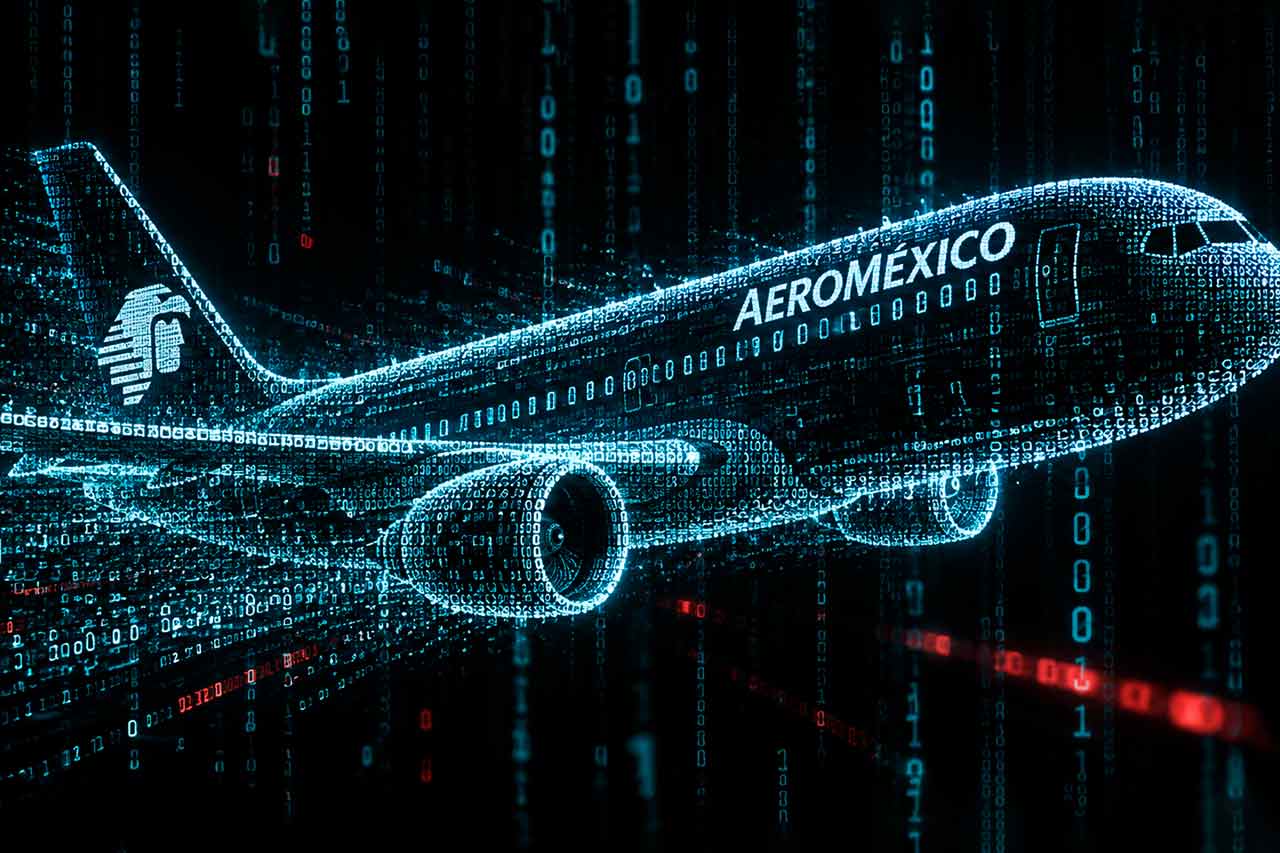
Ante los recientes reportes sobre una base con más de 15 millones de registros presuntamente vinculados con Aeroméxico, la aerolínea reconoció que en octubre de 2025 ocurrió un acceso no autorizado a una plataforma de gestión de información de clientes administrada por un proveedor externo.
La Secretaría Anticorrupción y Buen Gobierno informó que el 18 de septiembre detectó en Telegram una publicación en la que un usuario ofrecía una base supuestamente atribuible a Aeroméxico, integrada por más de 15 millones de registros y con un peso de 1.10 GB.
La dependencia obtuvo una muestra de 100,092 registros que incluyen campos como nombre completo, correo electrónico, teléfono, celular, fecha de nacimiento y fecha de alta. Tras identificar información correspondiente a personas, entre ellas servidores públicos y figuras públicas, inició una investigación de oficio para determinar el origen de los datos y posibles responsabilidades.
Aeroméxico informó inicialmente que inició una investigación para verificar la autenticidad, origen y alcance de la información. Posteriormente señaló que sus hallazgos preliminares apuntan a que los registros podrían estar relacionados con información sustraída durante un incidente ocurrido en octubre de 2025, en el contexto de una campaña internacional de ciberataques contra empresas de distintos sectores.
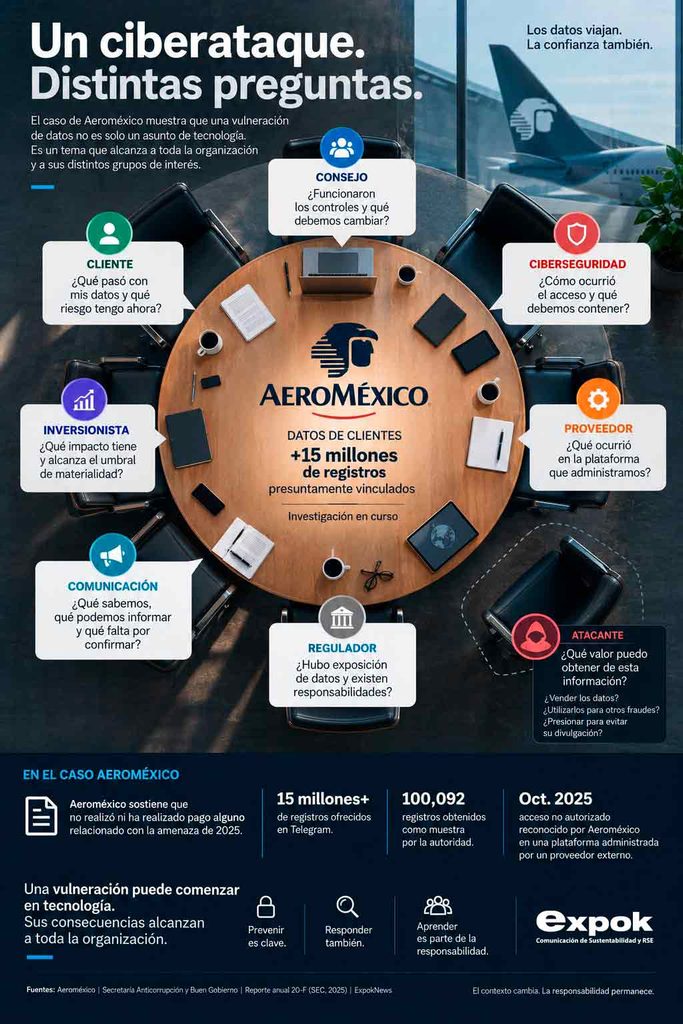
De acuerdo con la compañía, el acceso no autorizado ocurrió en una plataforma de gestión de información de clientes administrada por un proveedor externo. Al detectar el incidente, señaló, activó sus protocolos de respuesta, implementó medidas de mitigación y trabajó con el proveedor para reforzar las acciones de contención.
La aerolínea precisó que la información presuntamente involucrada comprende nombres y, en algunos casos, fechas de nacimiento, correos electrónicos y números telefónicos. Hasta el momento, afirmó no haber identificado exposición de cuentas bancarias, tarjetas de pago, contraseñas o información relacionada con itinerarios de vuelo. Tampoco reportó afectaciones a su infraestructura tecnológica, operaciones o servicios.
Aeroméxico asegura que no realizó pago por la amenaza
El incidente de octubre de 2025 incluyó una amenaza relacionada con la posible divulgación de información.
Consultada por ExpokNews sobre si se había realizado algún pago relacionado con ese episodio, Aeroméxico respondió que “no se realizó ni se ha realizado ningún pago por la amenaza que hubo en 2025”.
La compañía indicó también que aquella campaña afectó a más de 30 empresas y que, en su caso, la información no fue divulgada entonces.
La aparición de la base en septiembre de 2026 llevó a la compañía a revisar nuevamente el incidente y establecer preliminarmente una posible relación entre ambos episodios.
Riesgos asociados con la información expuesta
Aunque Aeroméxico sostiene que no se identificaron datos financieros, la información personal señalada por la autoridad puede ser utilizada en intentos de fraude, suplantación, phishing o ingeniería social, particularmente cuando se combina con información obtenida de otras fuentes.
Por ello, la compañía recomendó a sus clientes mantenerse atentos ante correos electrónicos, mensajes o llamadas inusuales que soliciten información personal.
La participación de un proveedor externo introduce además riesgos asociados con la gestión de terceros. En su reporte anual 20-F correspondiente a 2025, Aeroméxico identifica su dependencia de sistemas tecnológicos propios y de terceros y advierte sobre posibles consecuencias operativas, financieras, legales y reputacionales derivadas de incidentes de ciberseguridad.
Gobierno corporativo y ciberseguridad
En ese mismo reporte, presentado ante la Securities and Exchange Commission (SEC) en abril de 2026, Aeroméxico informó que no tenía conocimiento de haber experimentado durante 2025 un incidente de ciberseguridad material.
La compañía reconoce ahora que durante octubre de aquel año sí ocurrió un acceso no autorizado. Esto no implica necesariamente una contradicción, ya que la existencia de un incidente de ciberseguridad y su determinación como evento material para efectos de información a inversionistas son conceptos distintos.
Aeroméxico reporta contar con una estructura formal de gestión de ciberseguridad basada en estándares internacionales. Su estrategia utiliza el Cybersecurity Framework del NIST y contempla las funciones de identificar, proteger, detectar, responder y recuperar.
Buen Gobierno mantiene abierta la investigación para determinar el origen y alcance de la posible exposición y establecer, en su caso, las responsabilidades correspondientes.
Hasta que ese proceso concluya, permanece sin determinar públicamente si la totalidad de los más de 15 millones de registros ofrecidos corresponde efectivamente a información de clientes de Aeroméxico y cuál fue el alcance definitivo del incidente.